Qui peut consulter vos documents confidentiels ?
Un accès « comme tout le monde » suffit parfois à exposer les données financières de vos plus gros clients à un simple stagiaire.
Galaxy Conseils • Secteur bancaire & institutions financières
Une jeune stagiaire vient d'arriver au service clientèle de la banque. Pour l'aider à démarrer, on lui donne un accès au serveur partagé, « comme tout le monde ». Elle découvre les dossiers, curieuse d'apprendre.
En quelques clics, elle tombe sur un dossier « Clients entreprises ». À l'intérieur, les relevés, les garanties et les états financiers de dizaines d'entreprises, dont ceux de la Société Alpha. Un peu plus loin, un dossier « RH » contient les fiches de paie du personnel. Rien ne l'en empêche : les droits du serveur sont les mêmes pour tout le service.
« Elle ne fait rien de mal. Mais quelques semaines plus tard, en discutant avec des amis, elle mentionne sans y penser qu'une entreprise de la ville "vient de décrocher un gros financement". L'information circule. Elle arrive jusqu'aux oreilles d'Aïcha. »
Personne n'a voulu trahir la confiance d'Aïcha. Mais une information confidentielle était accessible à quelqu'un qui n'avait aucune raison de la voir. Et pour une banque, le secret professionnel ne tolère pas ce genre d'à-peu-près.
Des droits identiques pour tout un service
Le stagiaire voit la même chose que le directeur.
Des droits jamais revus
Un collaborateur change de poste et garde ses anciens accès.
Des documents sensibles mal identifiés
Rien ne distingue un document confidentiel d'un document ordinaire.
Aucune trace des consultations
En cas de fuite, impossible de savoir qui a ouvert quoi.
Pour une banque, tenue au secret professionnel et à la protection des données de ses clients et de ses employés, chaque accès injustifié est un risque.
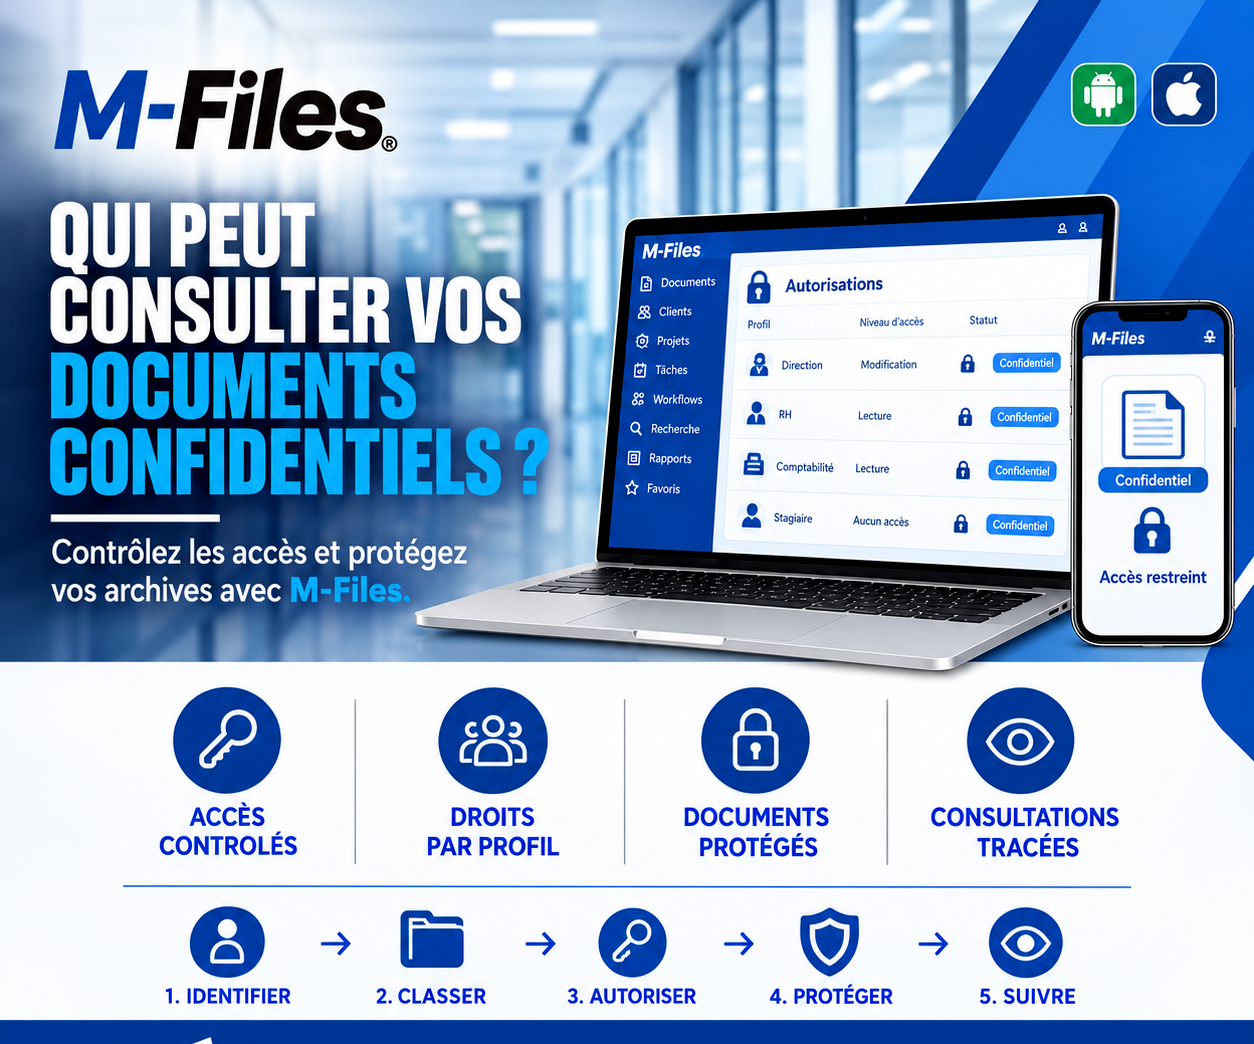
Le principe est simple : chaque profil (direction, ressources humaines, comptabilité, stagiaire...) reçoit les droits strictement nécessaires à son travail. Les documents confidentiels sont identifiés comme tels, et chaque consultation laisse une trace.
Direction
Modifier
RH / Comptabilité
Consulter
Stagiaire
Aucun accès
🔐 Chaque profil voit exactement ce dont il a besoin, rien de plus
1. Identifier — les documents sensibles sont identifiés : dossiers financiers des clients, garanties, fiches de paie, dossiers du personnel. Ils reçoivent le statut « Confidentiel ».
2. Classer — chaque document est rattaché à sa catégorie et à son service, ce qui détermine automatiquement les règles d'accès qui s'appliquent.
3. Autoriser — les droits sont définis par profil : la Direction peut modifier, les RH et la Comptabilité peuvent consulter les documents de leur domaine, le Stagiaire n'a aucun accès aux documents confidentiels.
4. Protéger — les documents confidentiels restent protégés où qu'ils soient consultés. Un utilisateur non autorisé voit « Accès restreint », ou ne voit pas le document du tout.
5. Suivre — chaque consultation est enregistrée. Les responsables savent qui a ouvert quel document, et quand.
La stagiaire dispose de tout ce dont elle a besoin pour apprendre son métier : procédures, modèles, documents de formation. Mais les données financières de la Société Alpha et les fiches de paie du personnel ne font tout simplement pas partie de ce qu'elle peut voir.
Aucune information ne circule. Aïcha continue à confier ses projets à sa banque en toute confiance. Et la stagiaire, elle, apprend son métier sans être exposée à des informations qui ne la concernent pas.
Des accès contrôlés — chaque document n'est accessible qu'aux personnes qui en ont réellement besoin.
Des droits par profil — direction, RH, comptabilité, stagiaire : chaque profil a les droits adaptés à son rôle, en lecture ou en modification.
Des documents protégés — les documents confidentiels sont identifiés et protégés automatiquement, sur tous les appareils.
Des consultations tracées — vous savez qui a consulté quoi, et quand.
Dans un serveur de fichiers, les droits sont attachés aux dossiers : il suffit qu'un document soit rangé au mauvais endroit pour qu'il soit visible de tous. Dans M-Files, les droits peuvent dépendre des informations du document lui-même, comme son type, son service ou son niveau de confidentialité. Un document marqué « Confidentiel » reste protégé, quel que soit l'endroit d'où on le consulte.
Les droits sont gérés par groupes et par profils, pas personne par personne. Quand un collaborateur change de poste ou quitte la banque, il suffit de modifier son profil pour que ses accès s'adaptent partout.
Enfin, le journal d'activité permet aux responsables et aux auditeurs de vérifier que les règles sont bien appliquées.
« Si un stagiaire arrivait demain dans votre service, à quels documents confidentiels pourrait-il accéder dès son premier jour ? »
Si vous n'êtes pas certain de la réponse, il est temps de revoir vos droits d'accès.
Nous aidons les banques et institutions financières à définir et appliquer des droits d'accès par profil avec M-Files, pour protéger leurs documents confidentiels sans freiner le travail des équipes.
Galaxy Conseils : l'innovation au service de votre performance.
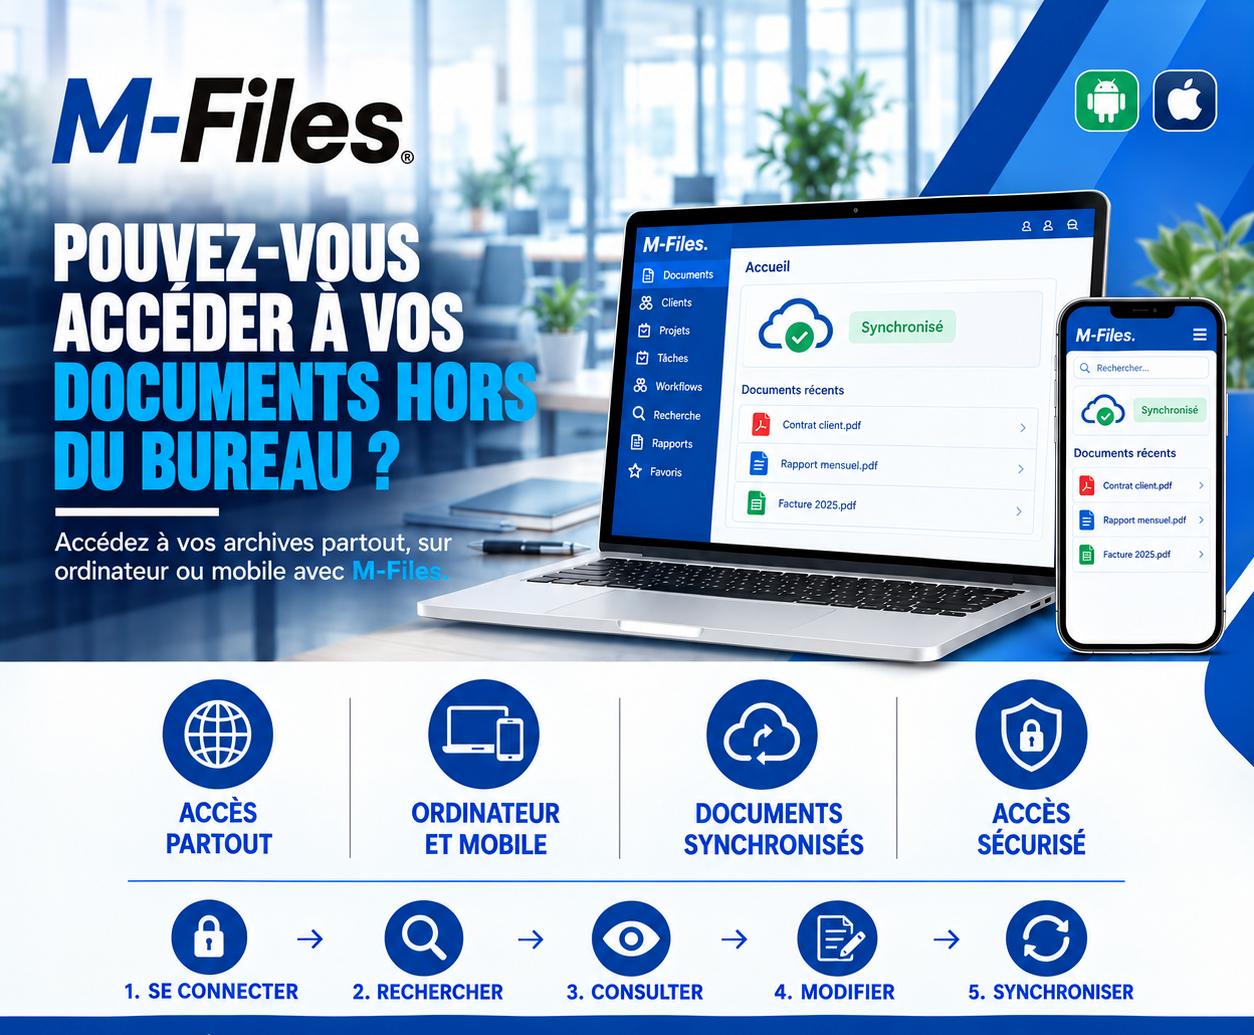
Pouvez-vous accéder à vos documents hors du bureau ? Accès partout, ordinateur et mobile, documents synchronisés, accès sécurisé : découvrez comment M-Files accompagne vos équipes sur le terrain.
Lire la suite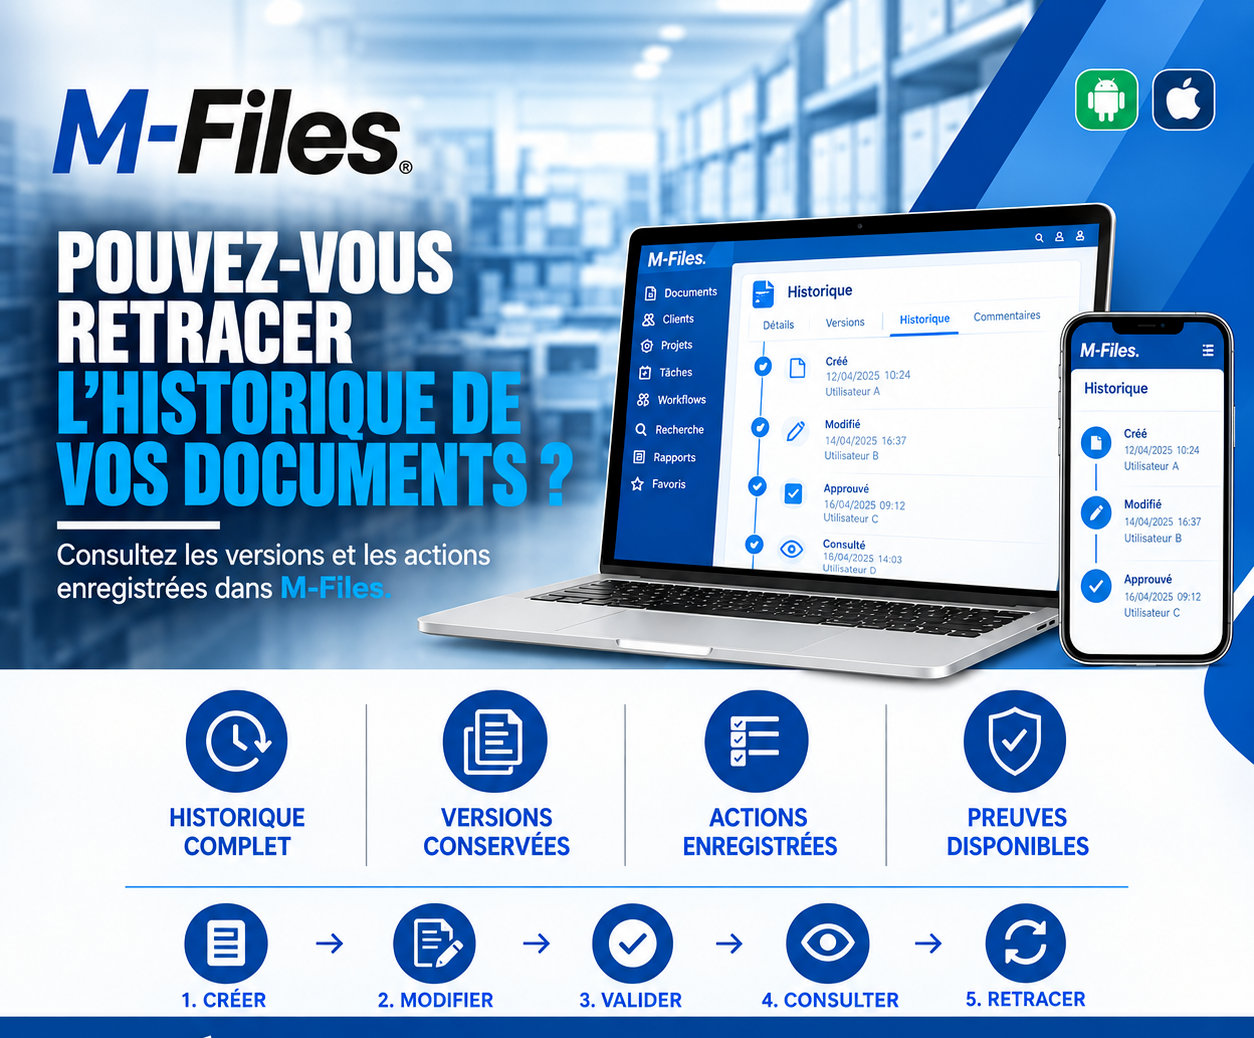
Pouvez-vous retracer l'historique de vos documents ? Historique complet, versions conservées, actions enregistrées, preuves disponibles : découvrez comment M-Files répond aux auditeurs en quelques secondes.
Lire la suite
Vos équipes perdent-elles du temps à classer ? Classement automatique, moins de tâches répétitives, temps gagné, équipes plus efficaces : découvrez comment M-Files classe vos documents à votre place.
Lire la suiteContactez-nous pour en savoir plus sur nos actualités et nos prochains événements.
Nos offres, actualités et conseils sur la gestion documentaire, directement dans votre boîte mail. Un e-mail par mois maximum.
Désinscription en un clic à tout moment. Politique de confidentialité
Vérifiez votre boîte mail
Nous vous avons envoyé un lien de confirmation. Cliquez dessus pour valider votre inscription.
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir !